宽泛策略难收紧
大地址段、任意地址或任意端口长期存在,缺少真实命中对象作为收敛依据。
 策略管理
 规则关联
 策略数据
 治理状态
 访问关系
策略越积越多,真正影响业务与安全的规则却越来越难判断。
大地址段、任意地址或任意端口长期存在,缺少真实命中对象作为收敛依据。
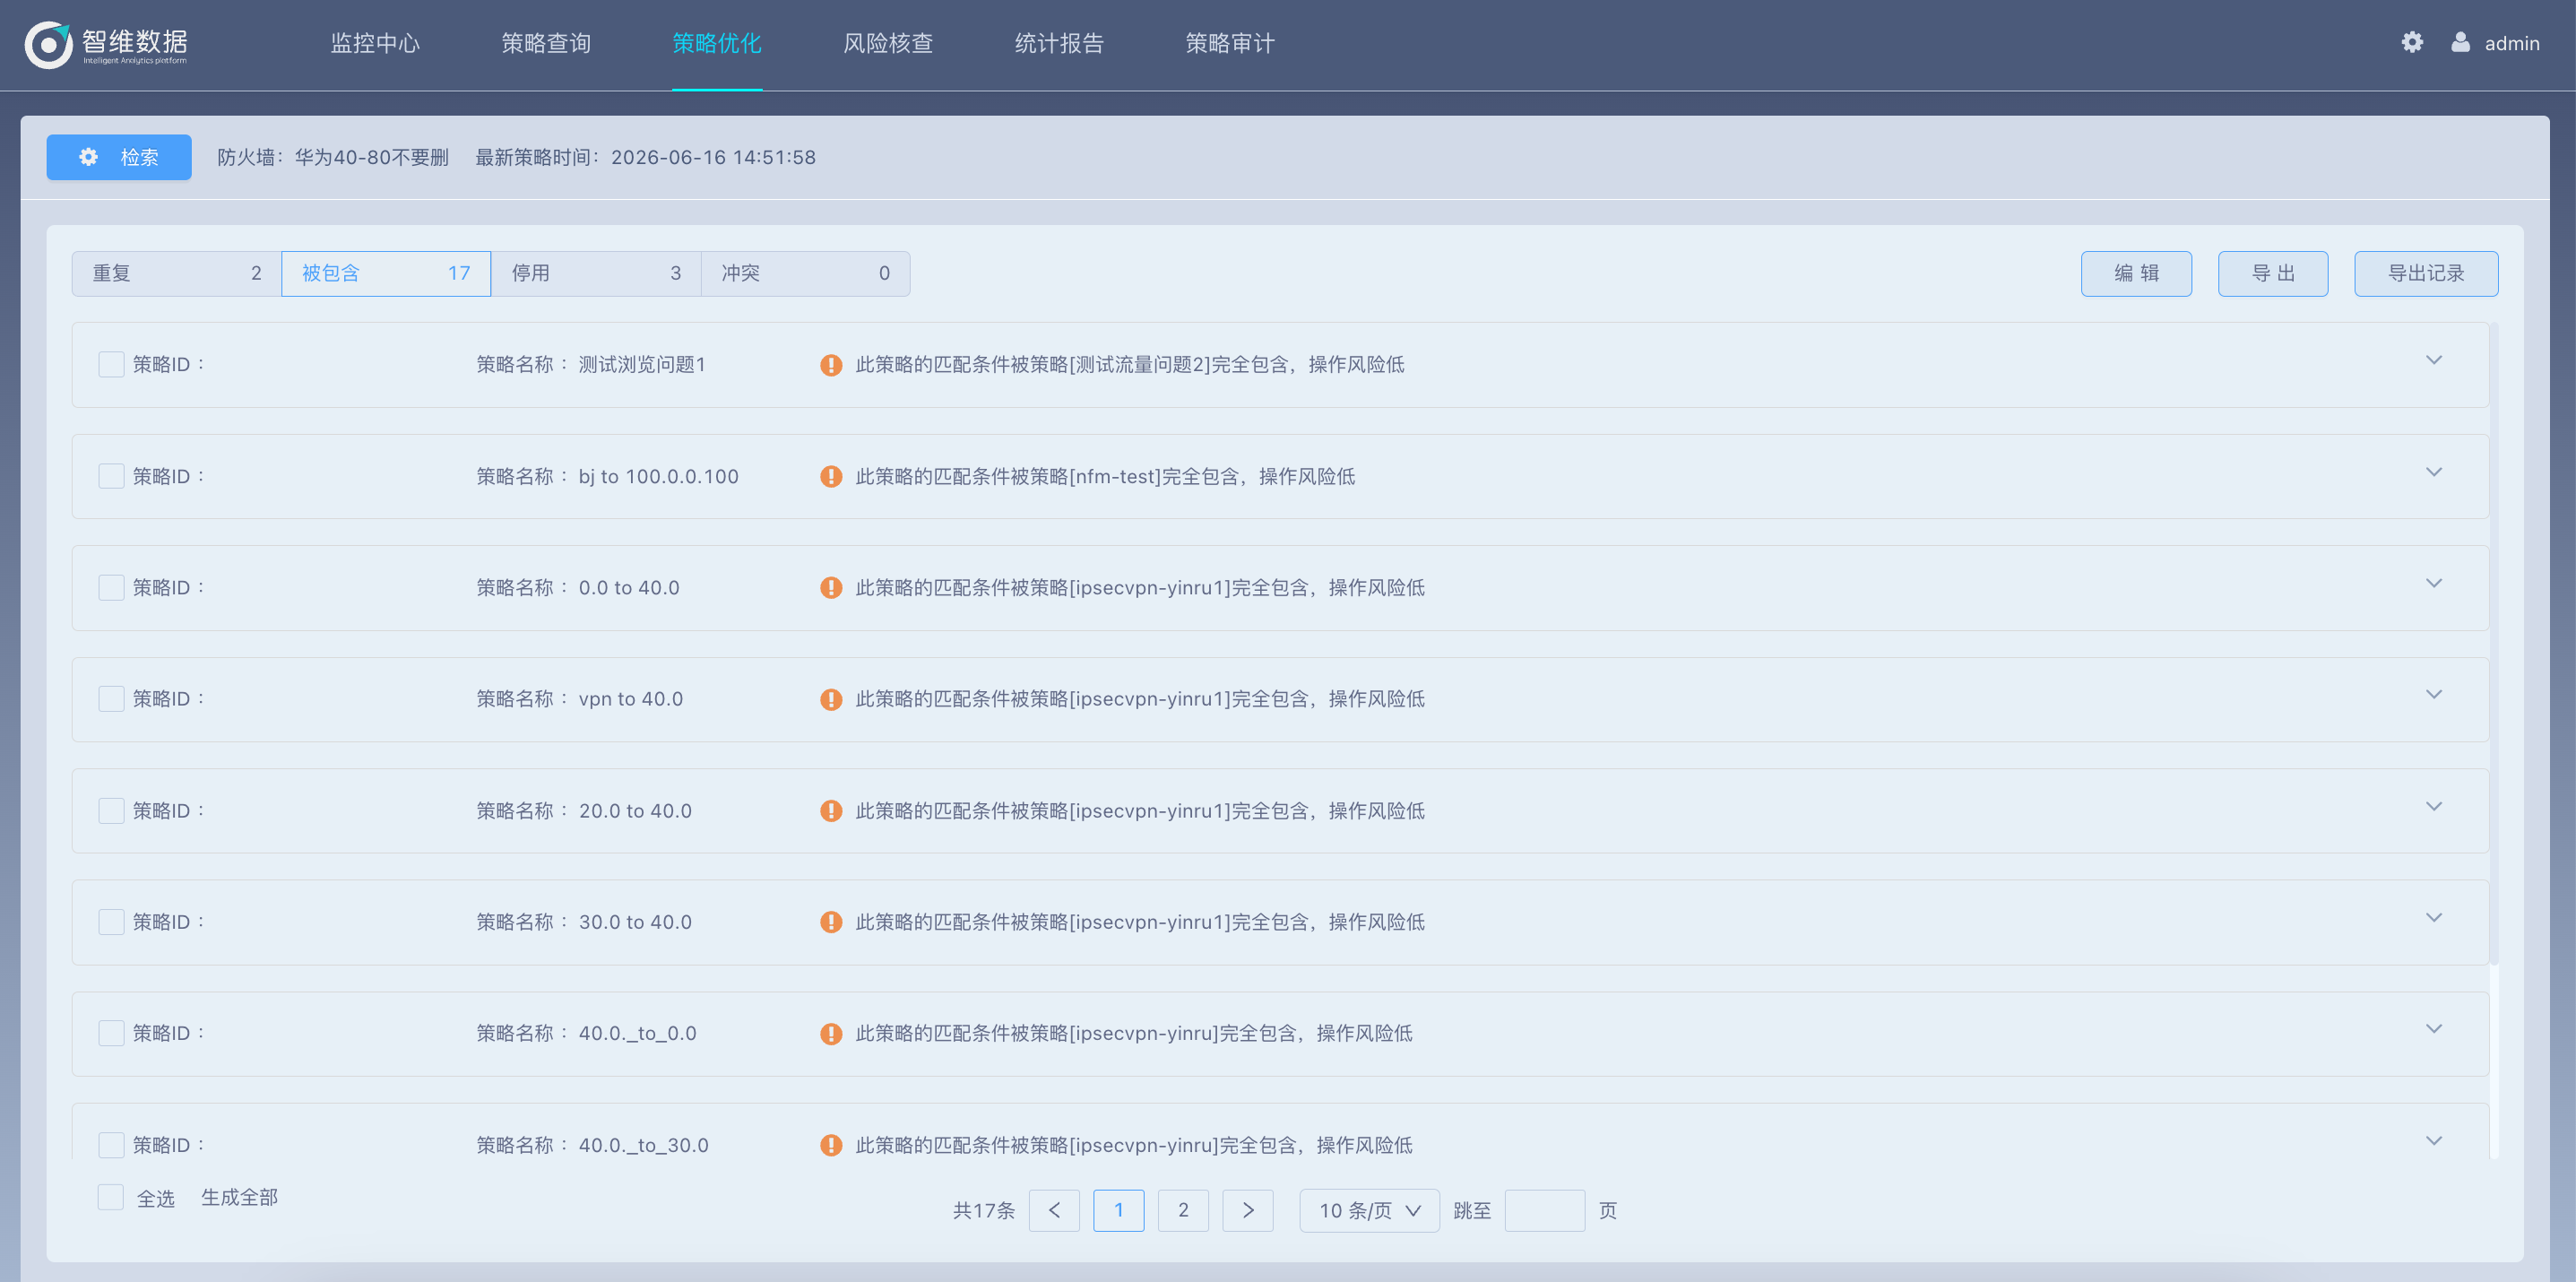
重复、被包含、冲突、停用与长期未命中规则混杂,人工逐条核查工作量大。
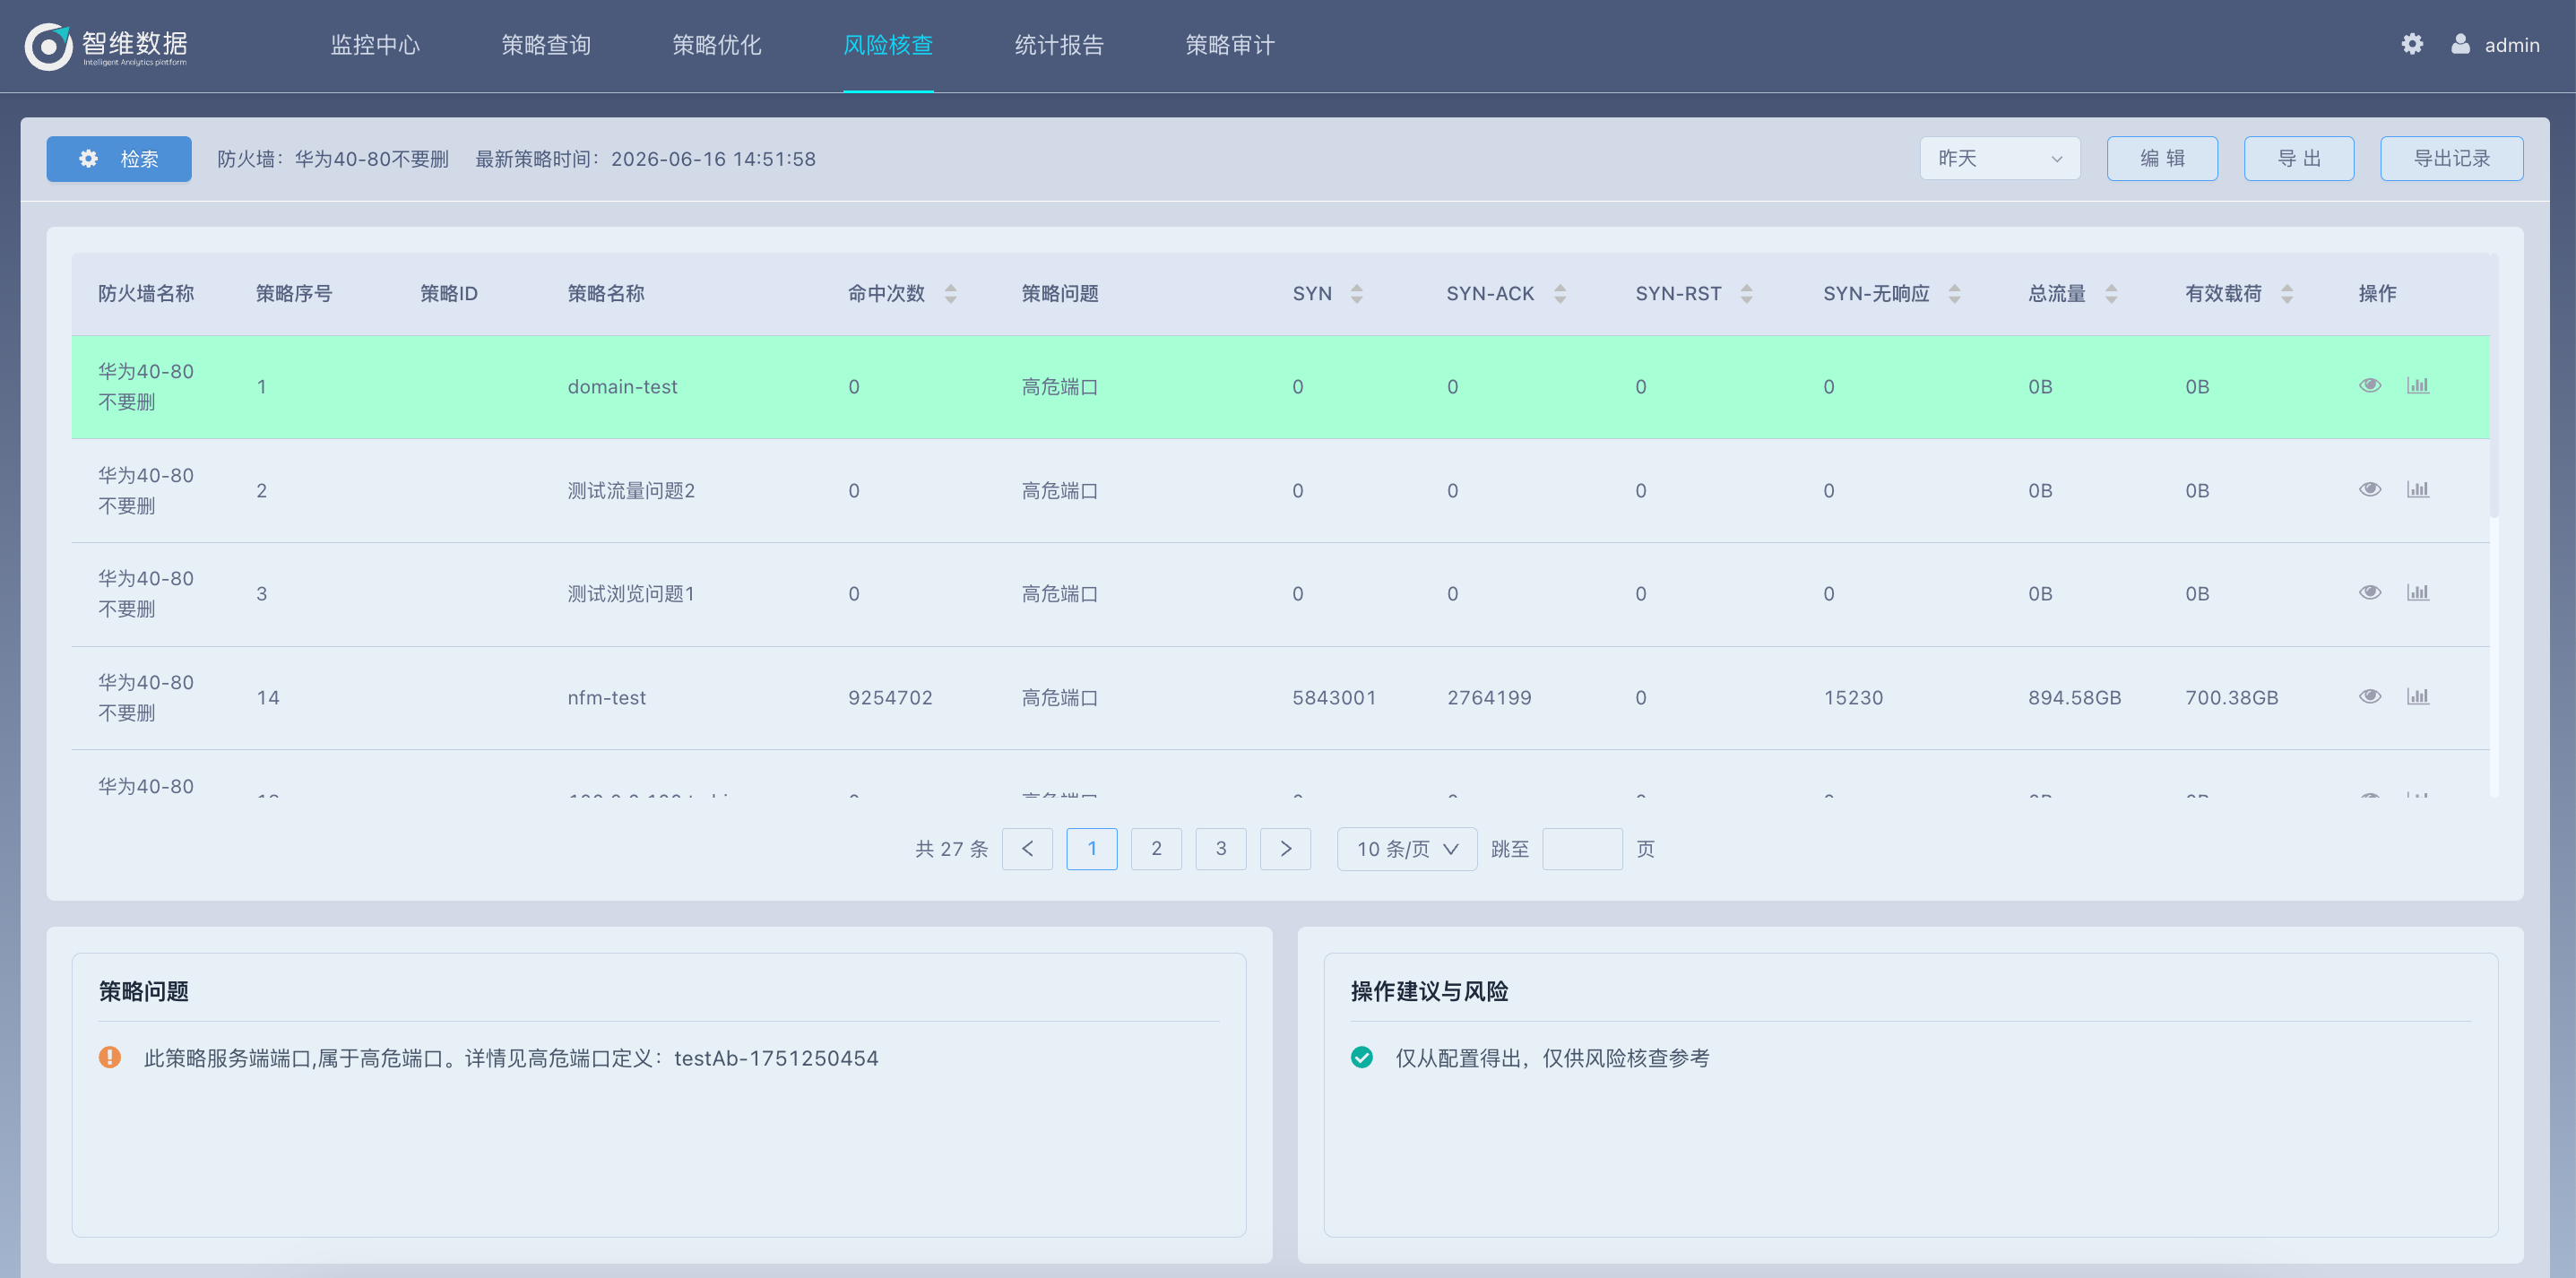
仅看配置无法确认规则是否仍承载业务,也难区分“有命中”和“有有效业务载荷”。
域名对应的 IP 持续变化,静态对象无法完整反映实际访问范围与策略使用情况。
主备、迁移或调整前后的策略差异依赖人工核对,缺失、顺序和对象变化容易遗漏。
NAT 与墙前墙后流量不易对应,访问中断时难以快速判断是否由策略或设备引起。
让策略查询、优化与风险核查,都有真实访问证据。
根据真实命中的地址、端口和具体域名识别宽泛规则,为访问范围收紧提供可核查依据。
关联 DNS 解析与实际流量,持续还原域名和动态 IP 的对应关系,减少只看静态配置带来的判断偏差。
既可从访问对象查询策略是否开通、由哪条规则放行,也可从策略查看命中流量与对象引用;关联资产信息后,还可辅助确认资产归属。
联合配置、镜像流量与域名信息,还原策略的真实使用情况。
接入防火墙配置、墙前墙后流量及 DNS 响应,将不同设备中的策略、对象和 NAT 关系整理为统一分析视图。
缝合 NAT 前后会话,维护域名与 IP 动态映射,并结合 SNI 或 Host 信息辅助确认实际访问域名。
区分命中、未命中和被拒绝的访问,将其与地址、端口、安全域、对象引用及具体规则关联,识别宽泛、无效和合规风险。
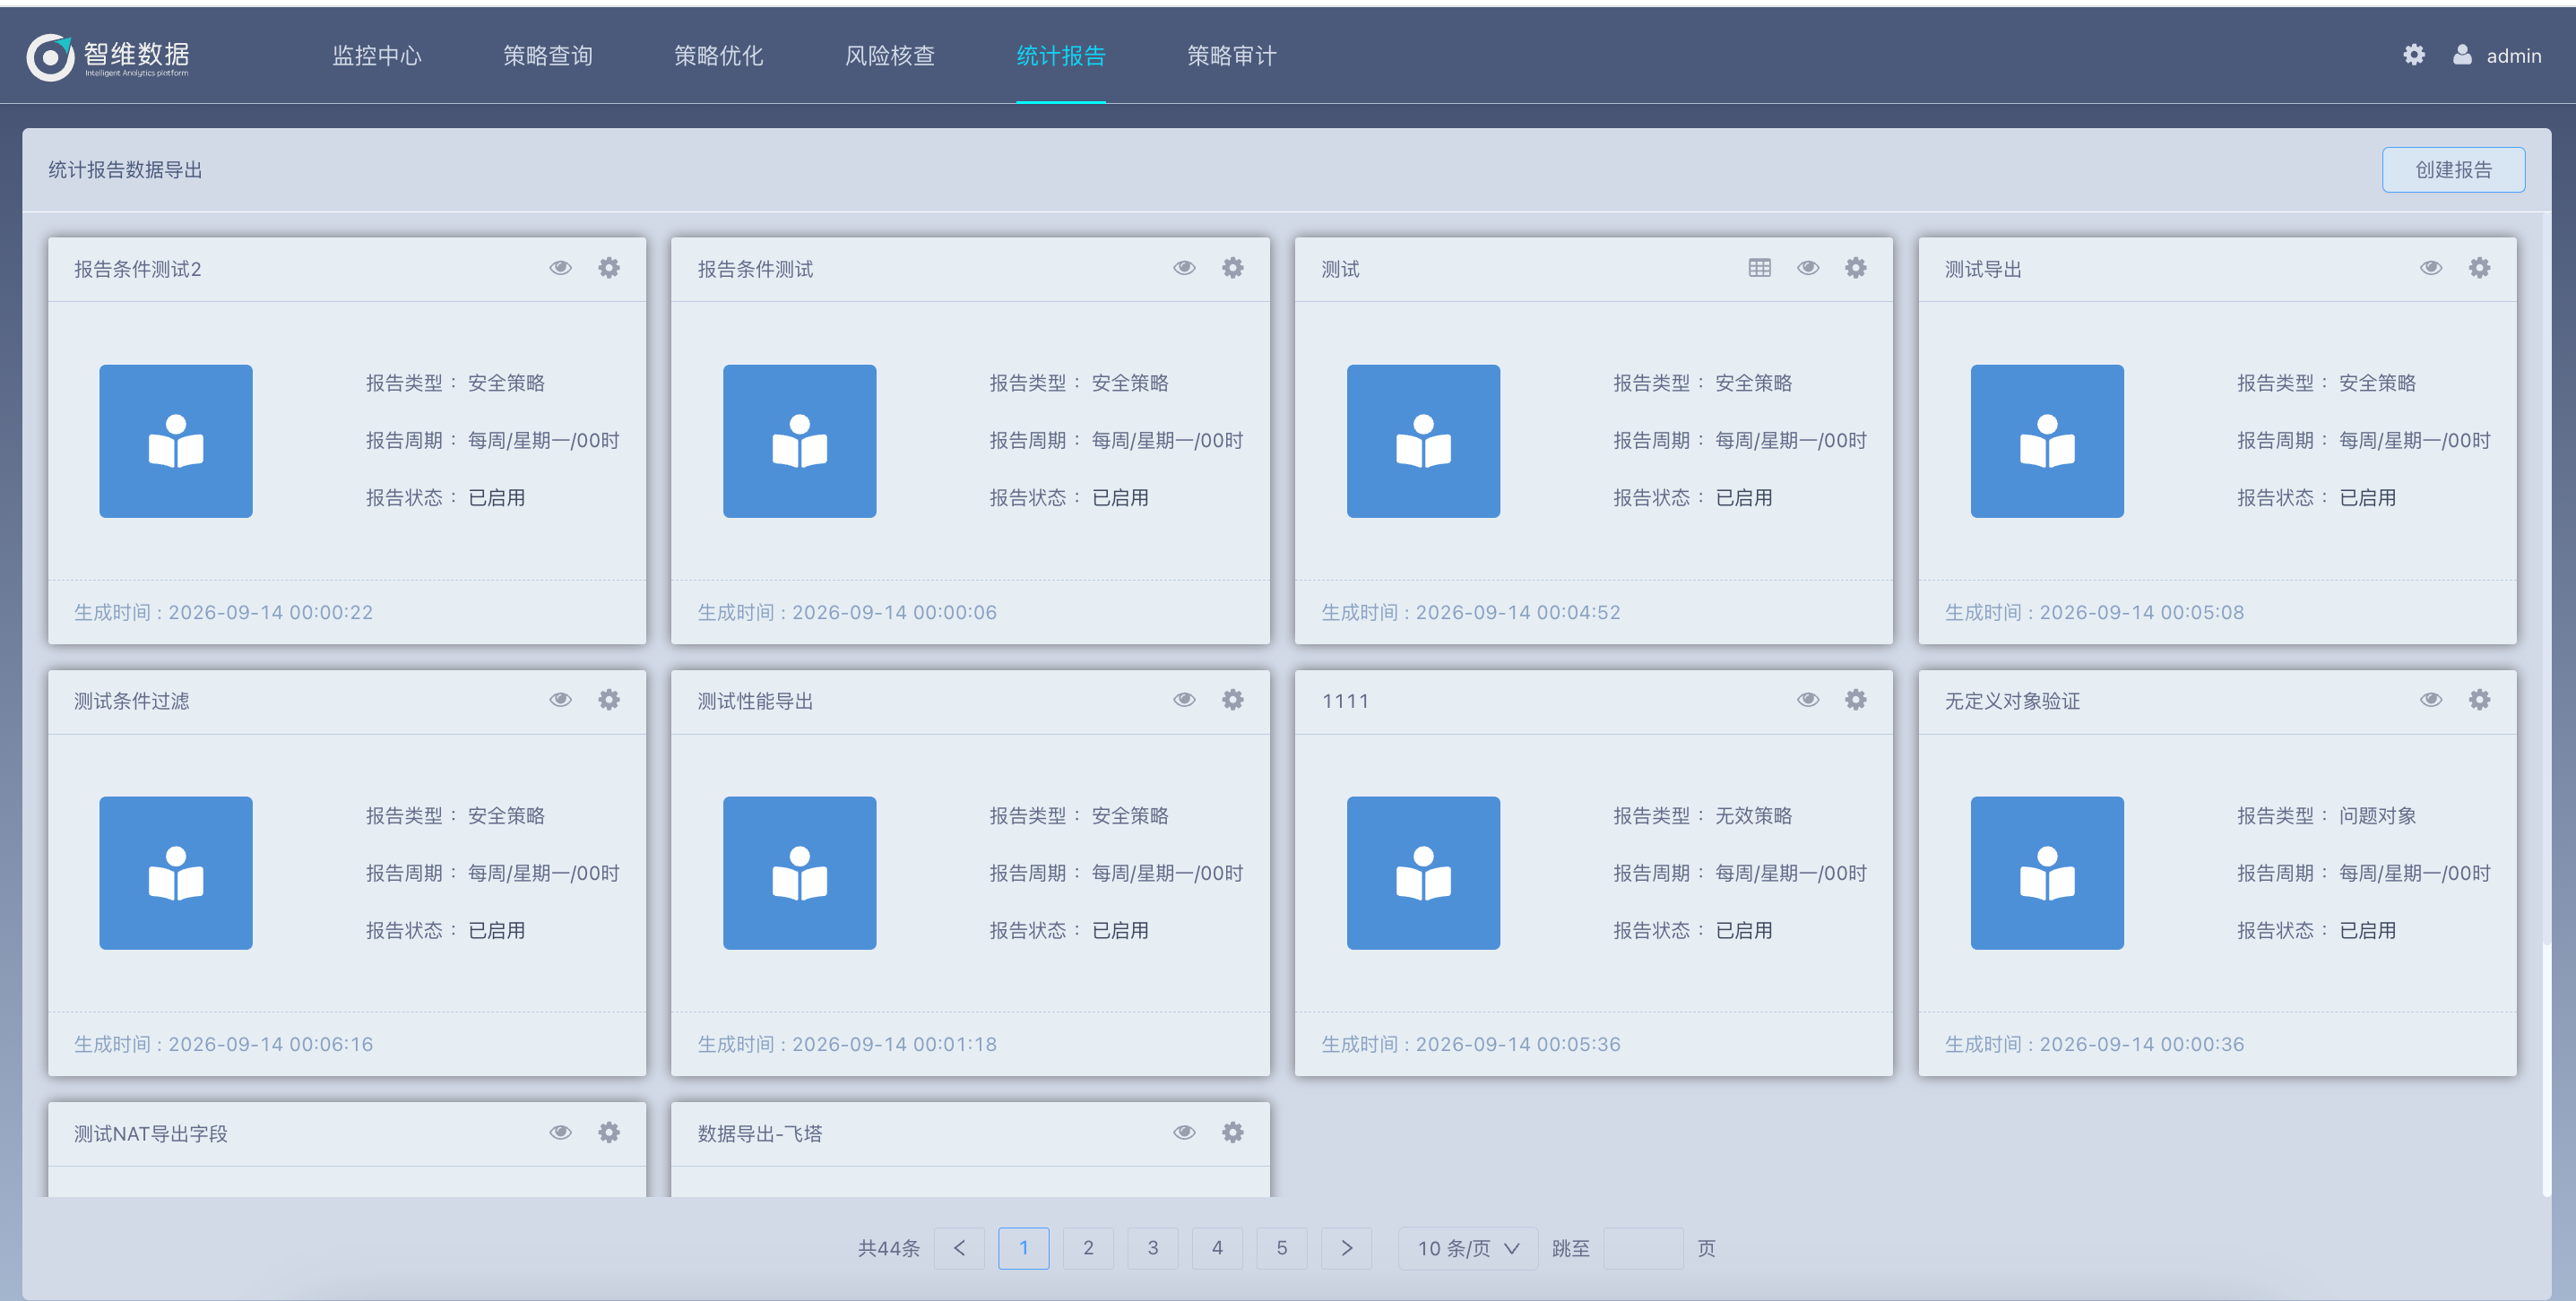
保留策略原文、格式化结果、流量明细和分析建议,并可将问题策略生成待确认的策略文本,支持差异对比、导出与周期报告。
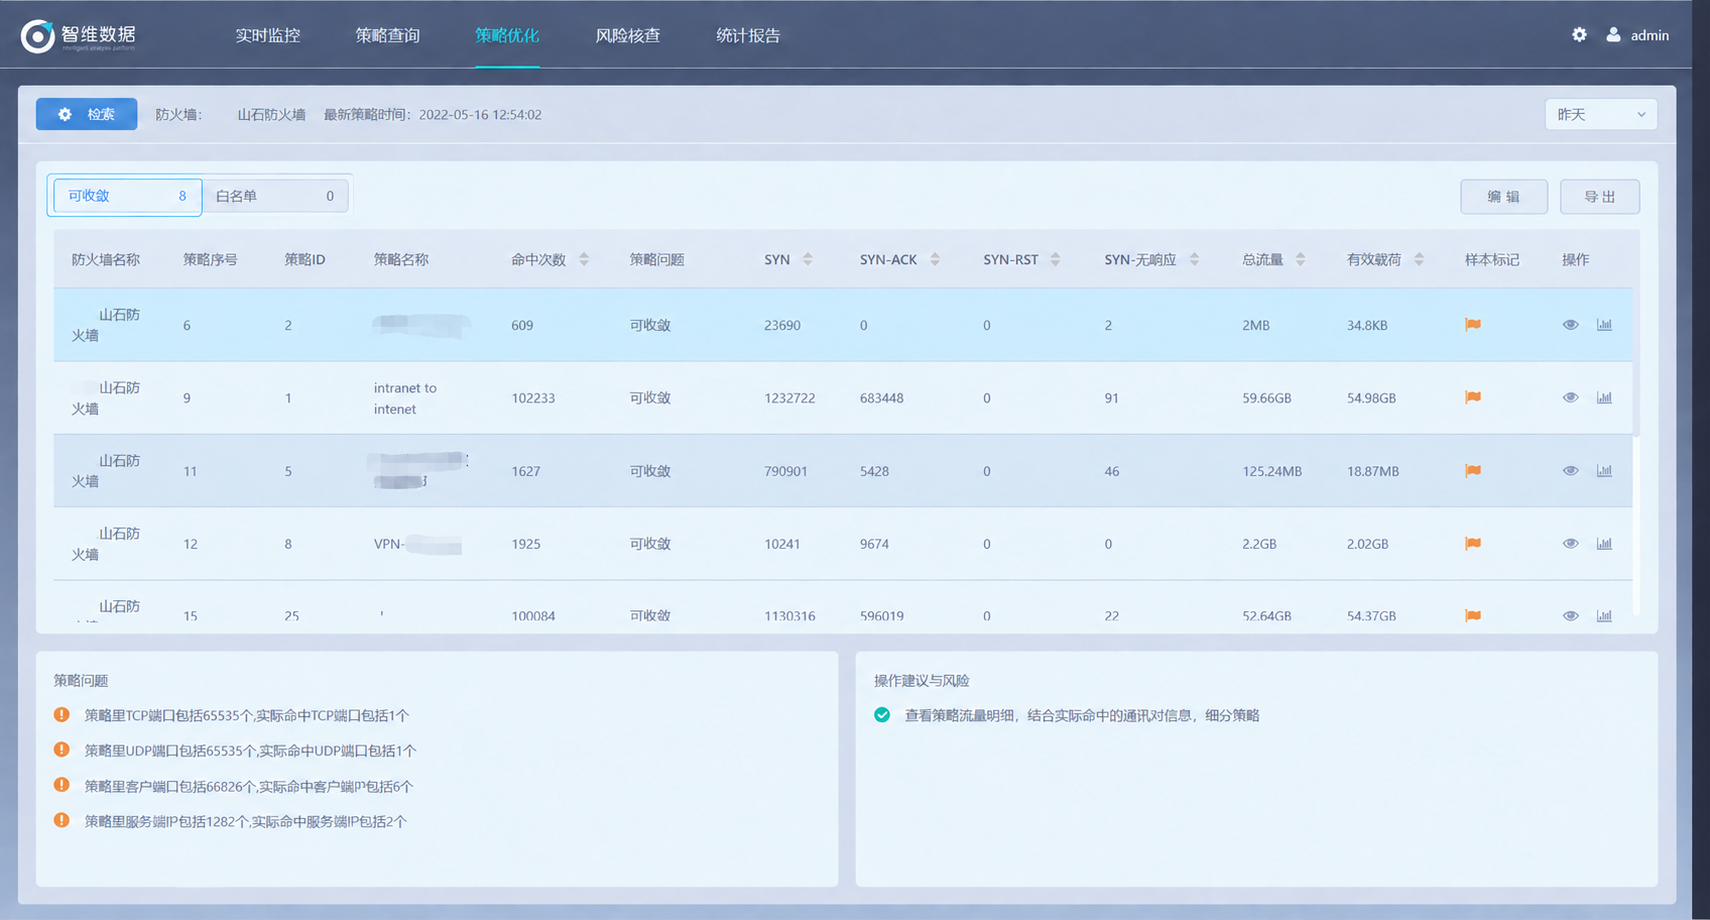
从路径核查、策略收敛到文本生成,完整覆盖查询、分析、整改与持续治理。
能力全景
根据实际命中流量识别配置范围过大的规则,提供通信对象明细,辅助收紧地址与端口范围。
识别重复、被包含、停用、冲突和可合并策略,给出对应的清理或合并建议。
按周期核查策略命中情况,并结合业务载荷区分“有命中但无业务数据”和长期未命中规则。
按自定义规则发现违规配置和高危端口暴露线索,并结合真实访问行为持续核查。
关联地址转换前后的流量会话,恢复策略、访问对象与业务通信之间的对应关系。
对比防火墙前后的关键流量指标,辅助识别访问异常并缩小故障排查范围。
按问题类型设置过滤条件、导出字段与执行周期,形成风险分析、安全矩阵和整改报告。
核查地址、服务和时间对象的定义,展示对象原文及其调用策略,辅助定位误定义和冗余对象。
从 DNS 响应维护具体域名与 IP 的动态关系,支持 CNAME、泛域名及一个域名对应多个 IP 的访问分析。
结合 DNS 映射、TLS SNI 与 HTTP Host 信息识别实际访问域名,并对无法唯一归因的结果保留核查标记。
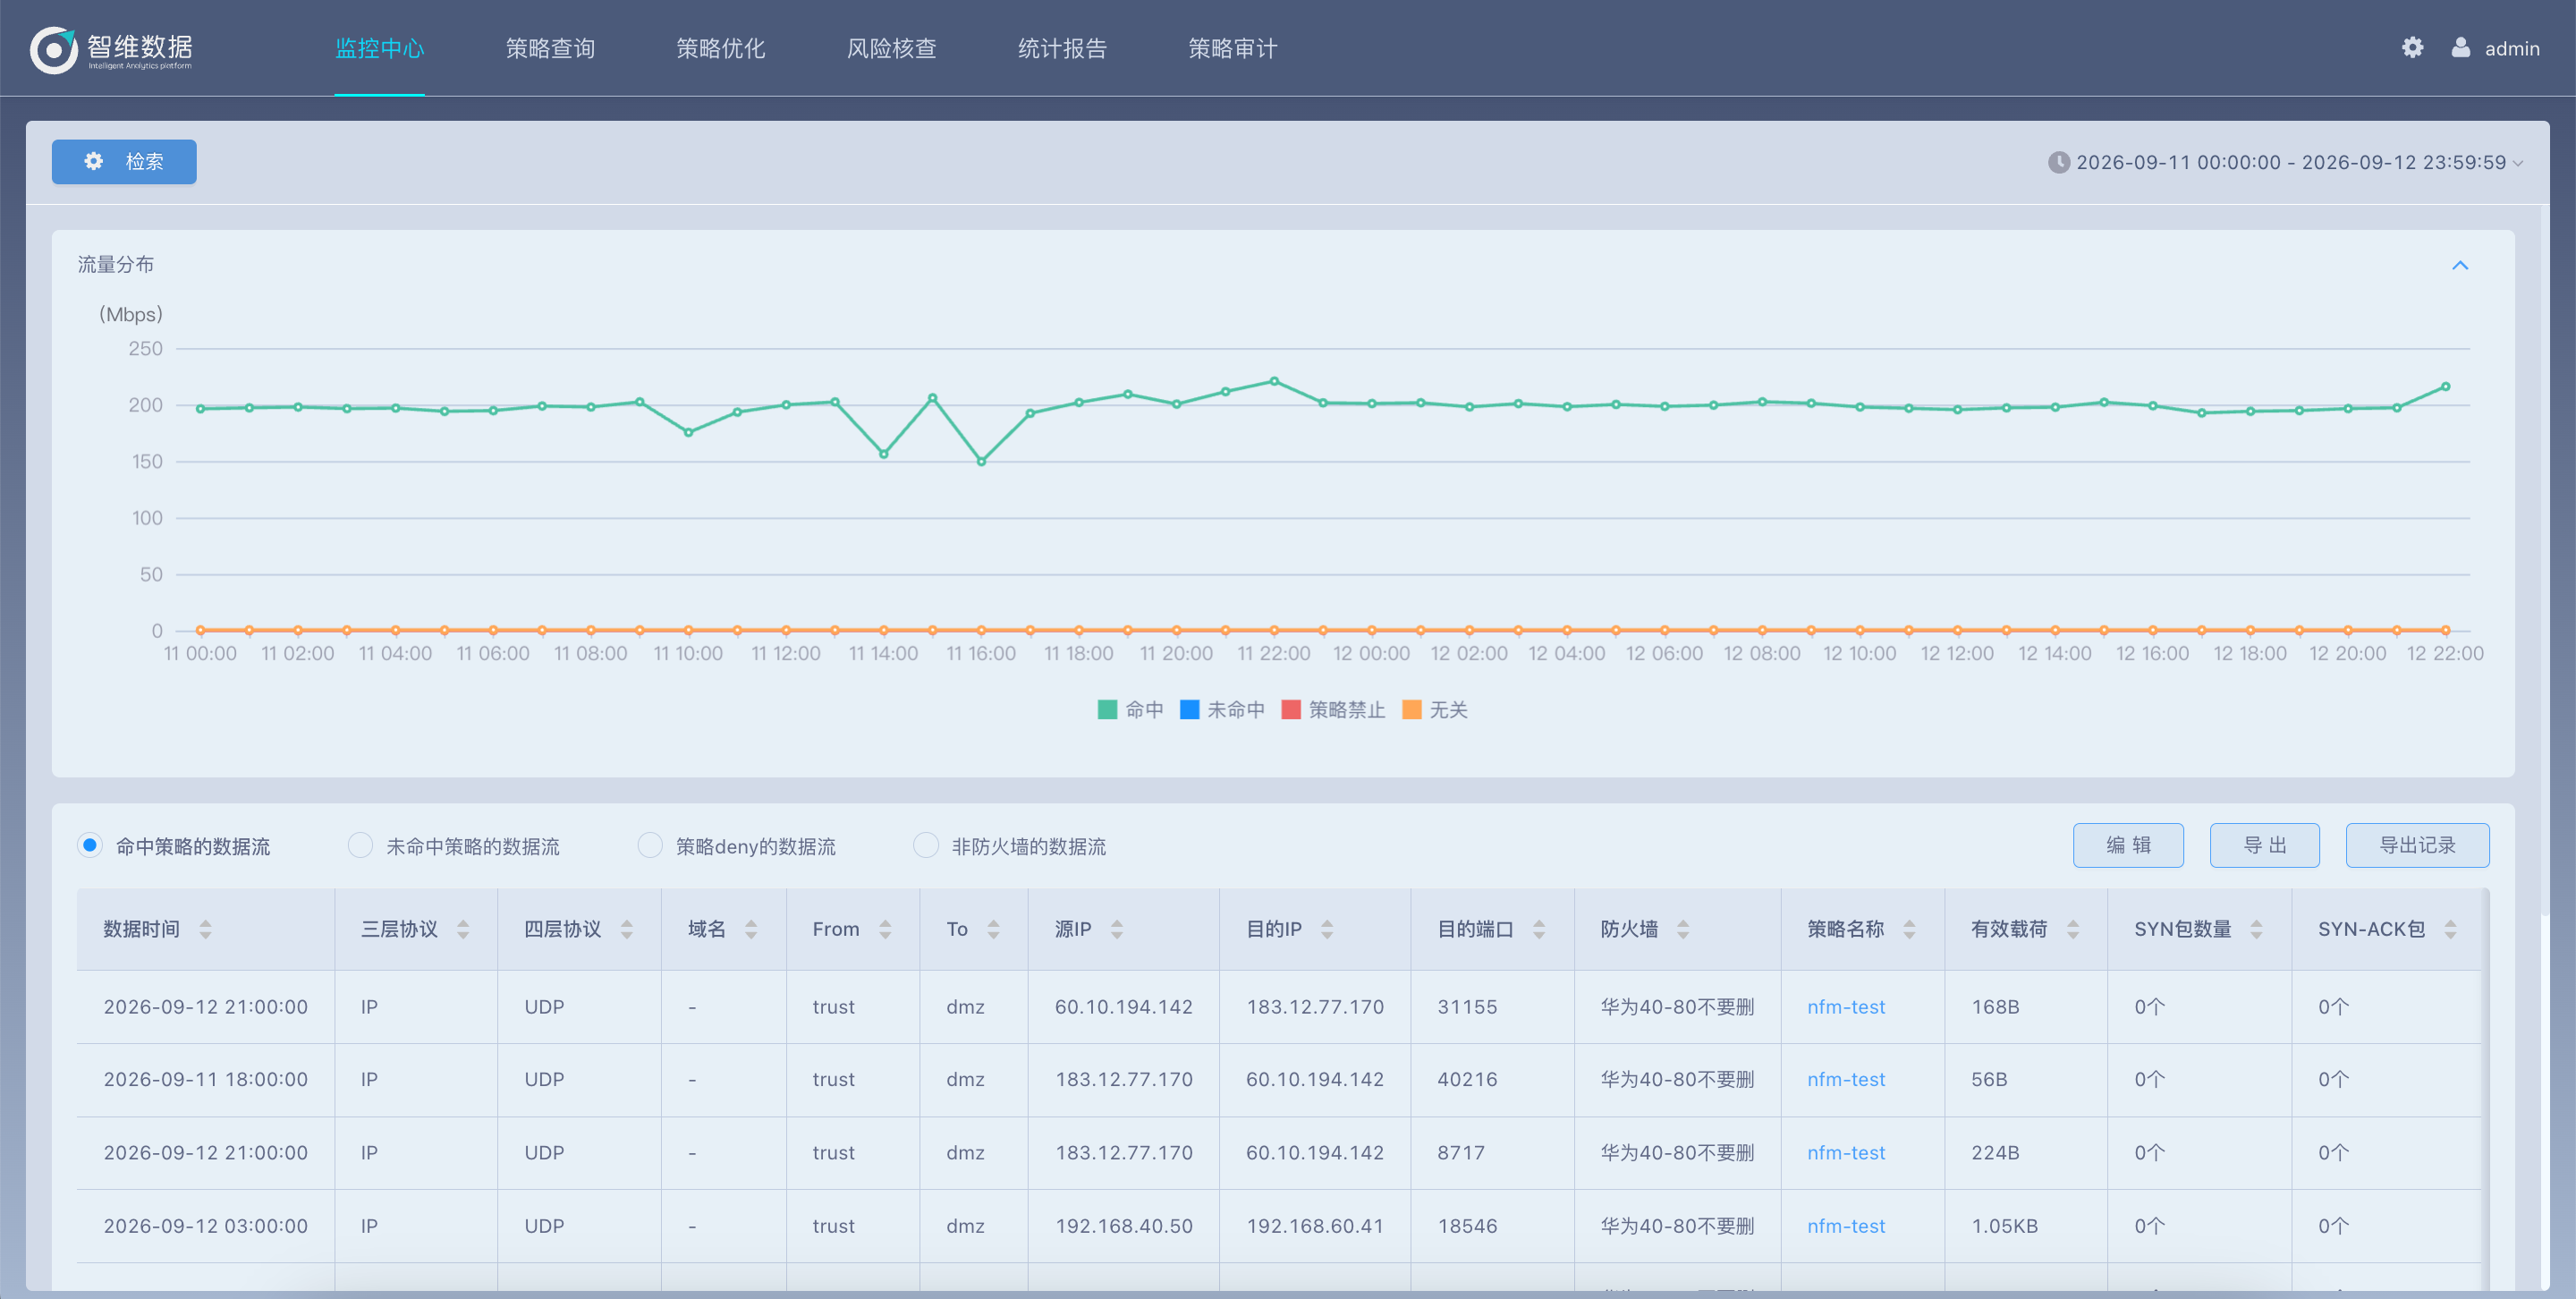
持续区分命中、未命中、被拒绝及非目标防火墙流量,支持按时间和访问条件查看趋势与明细。
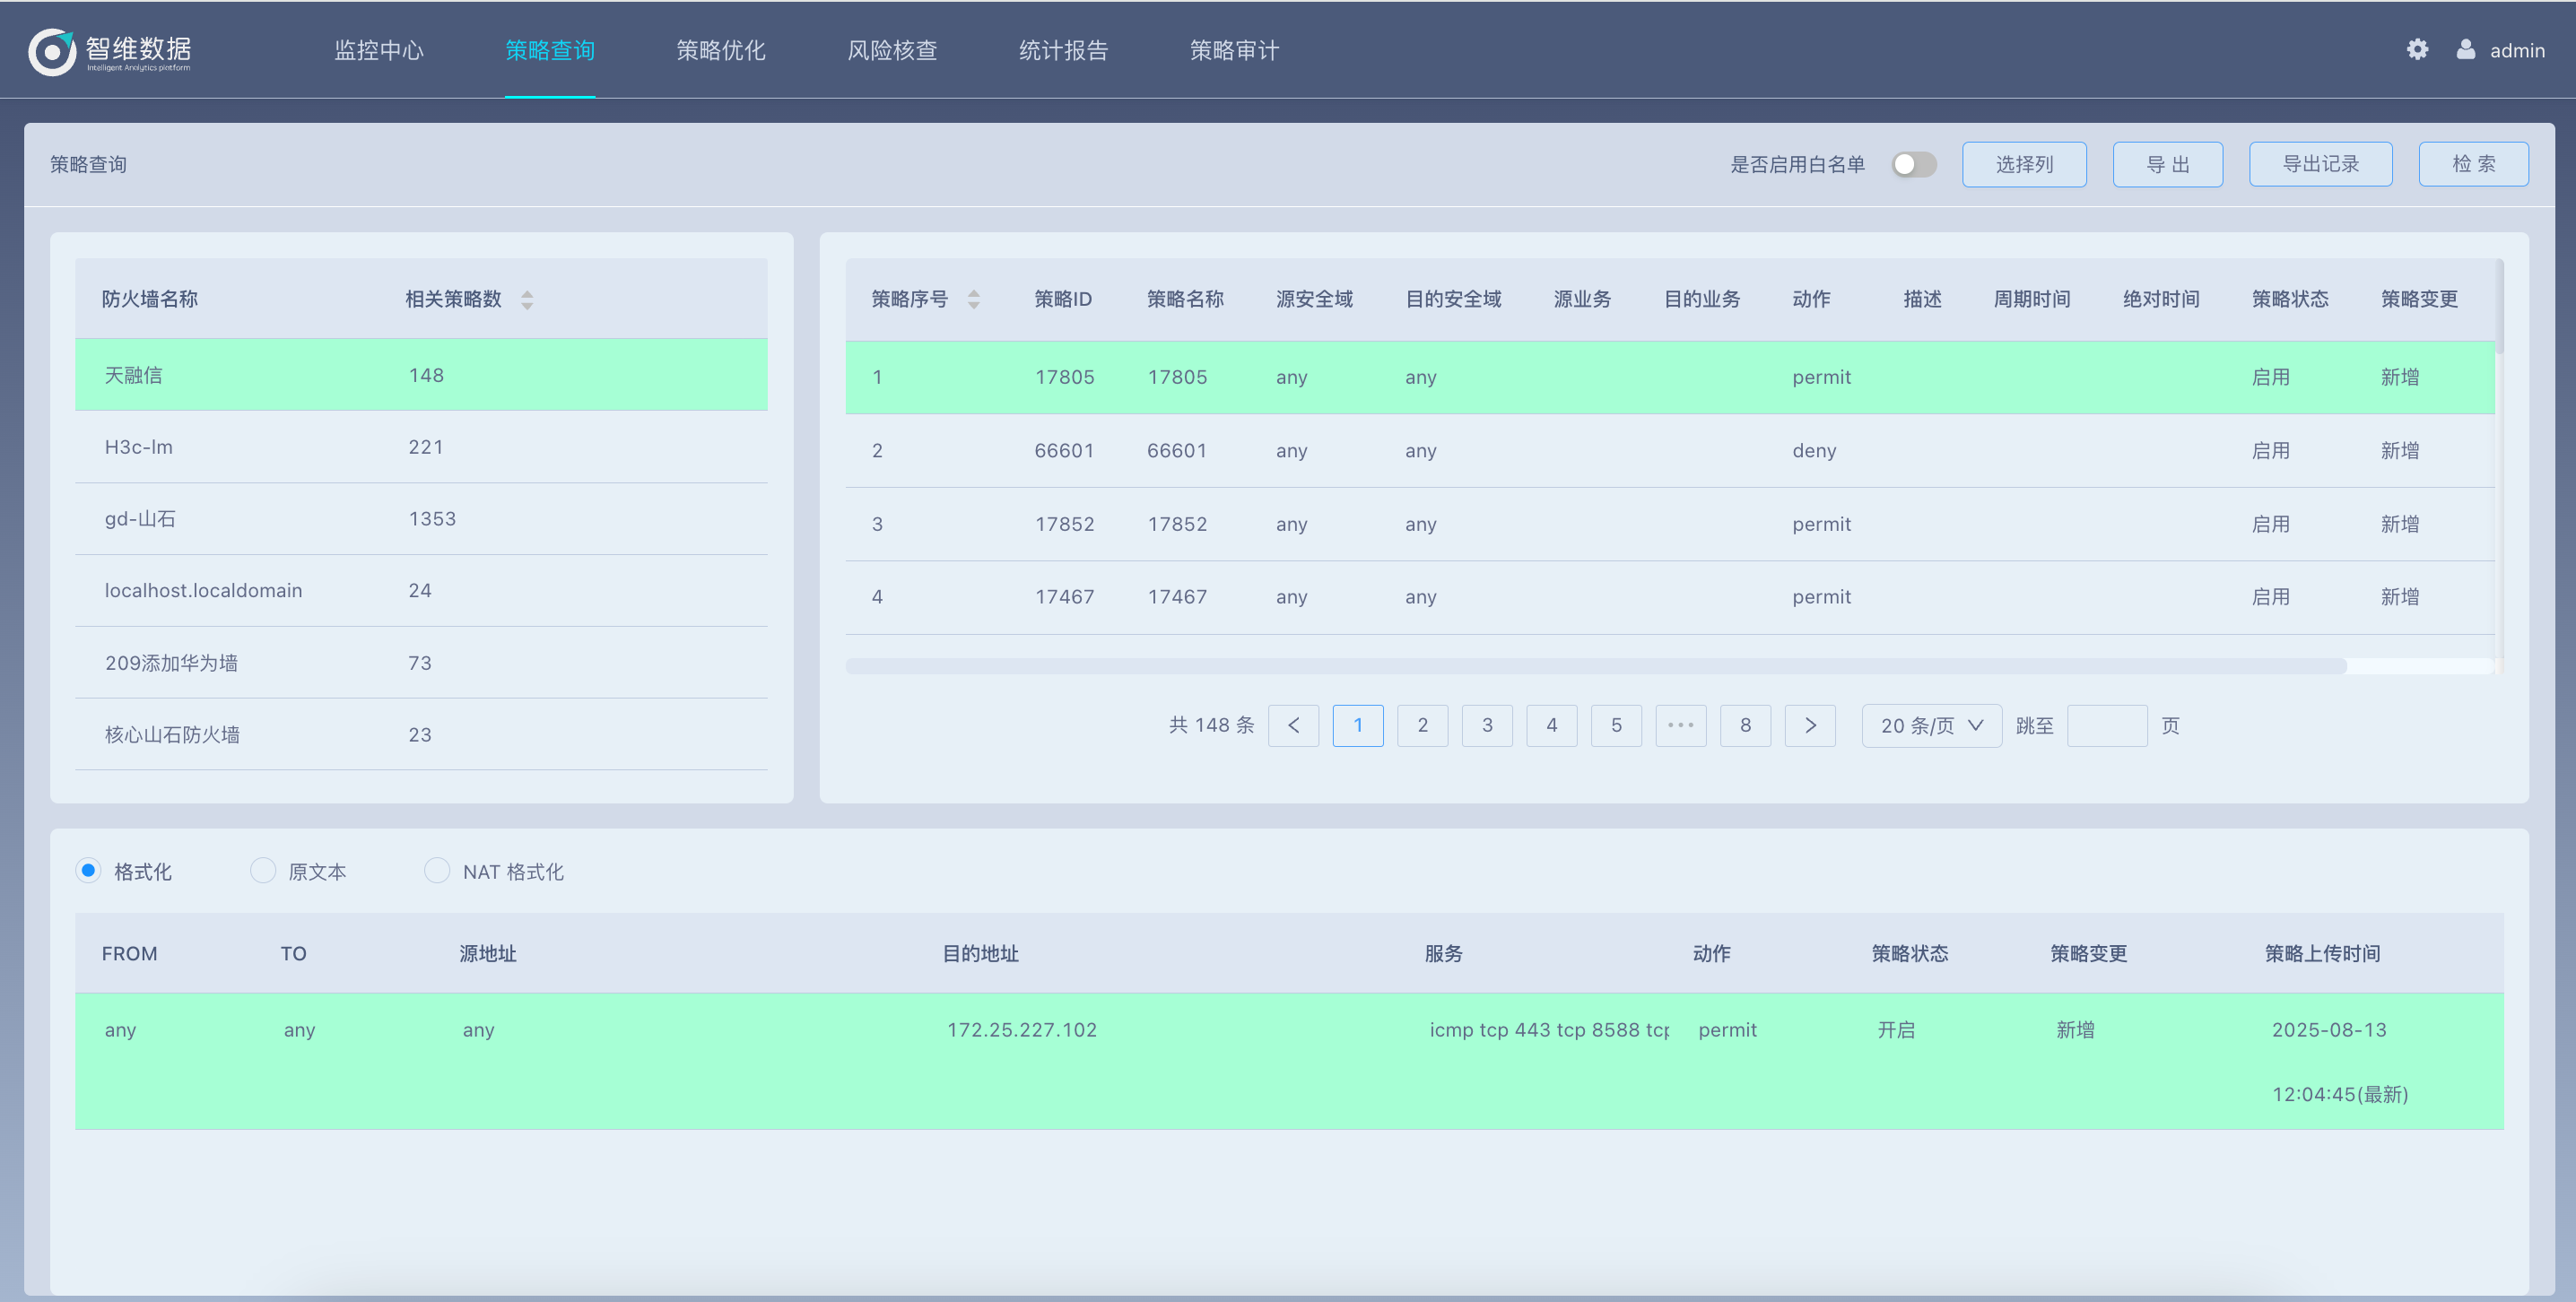
按安全域、地址、端口、协议、动作和状态查询策略,并联查策略原文、格式化配置、NAT 关系与流量明细。
对比两份策略配置,识别策略缺失、配置差异和顺序差异,辅助主备一致性检查与变更复核。
按网络区域核查跨区访问规则,并通过白名单保留已确认例外;例外策略发生变化时提供复核线索。
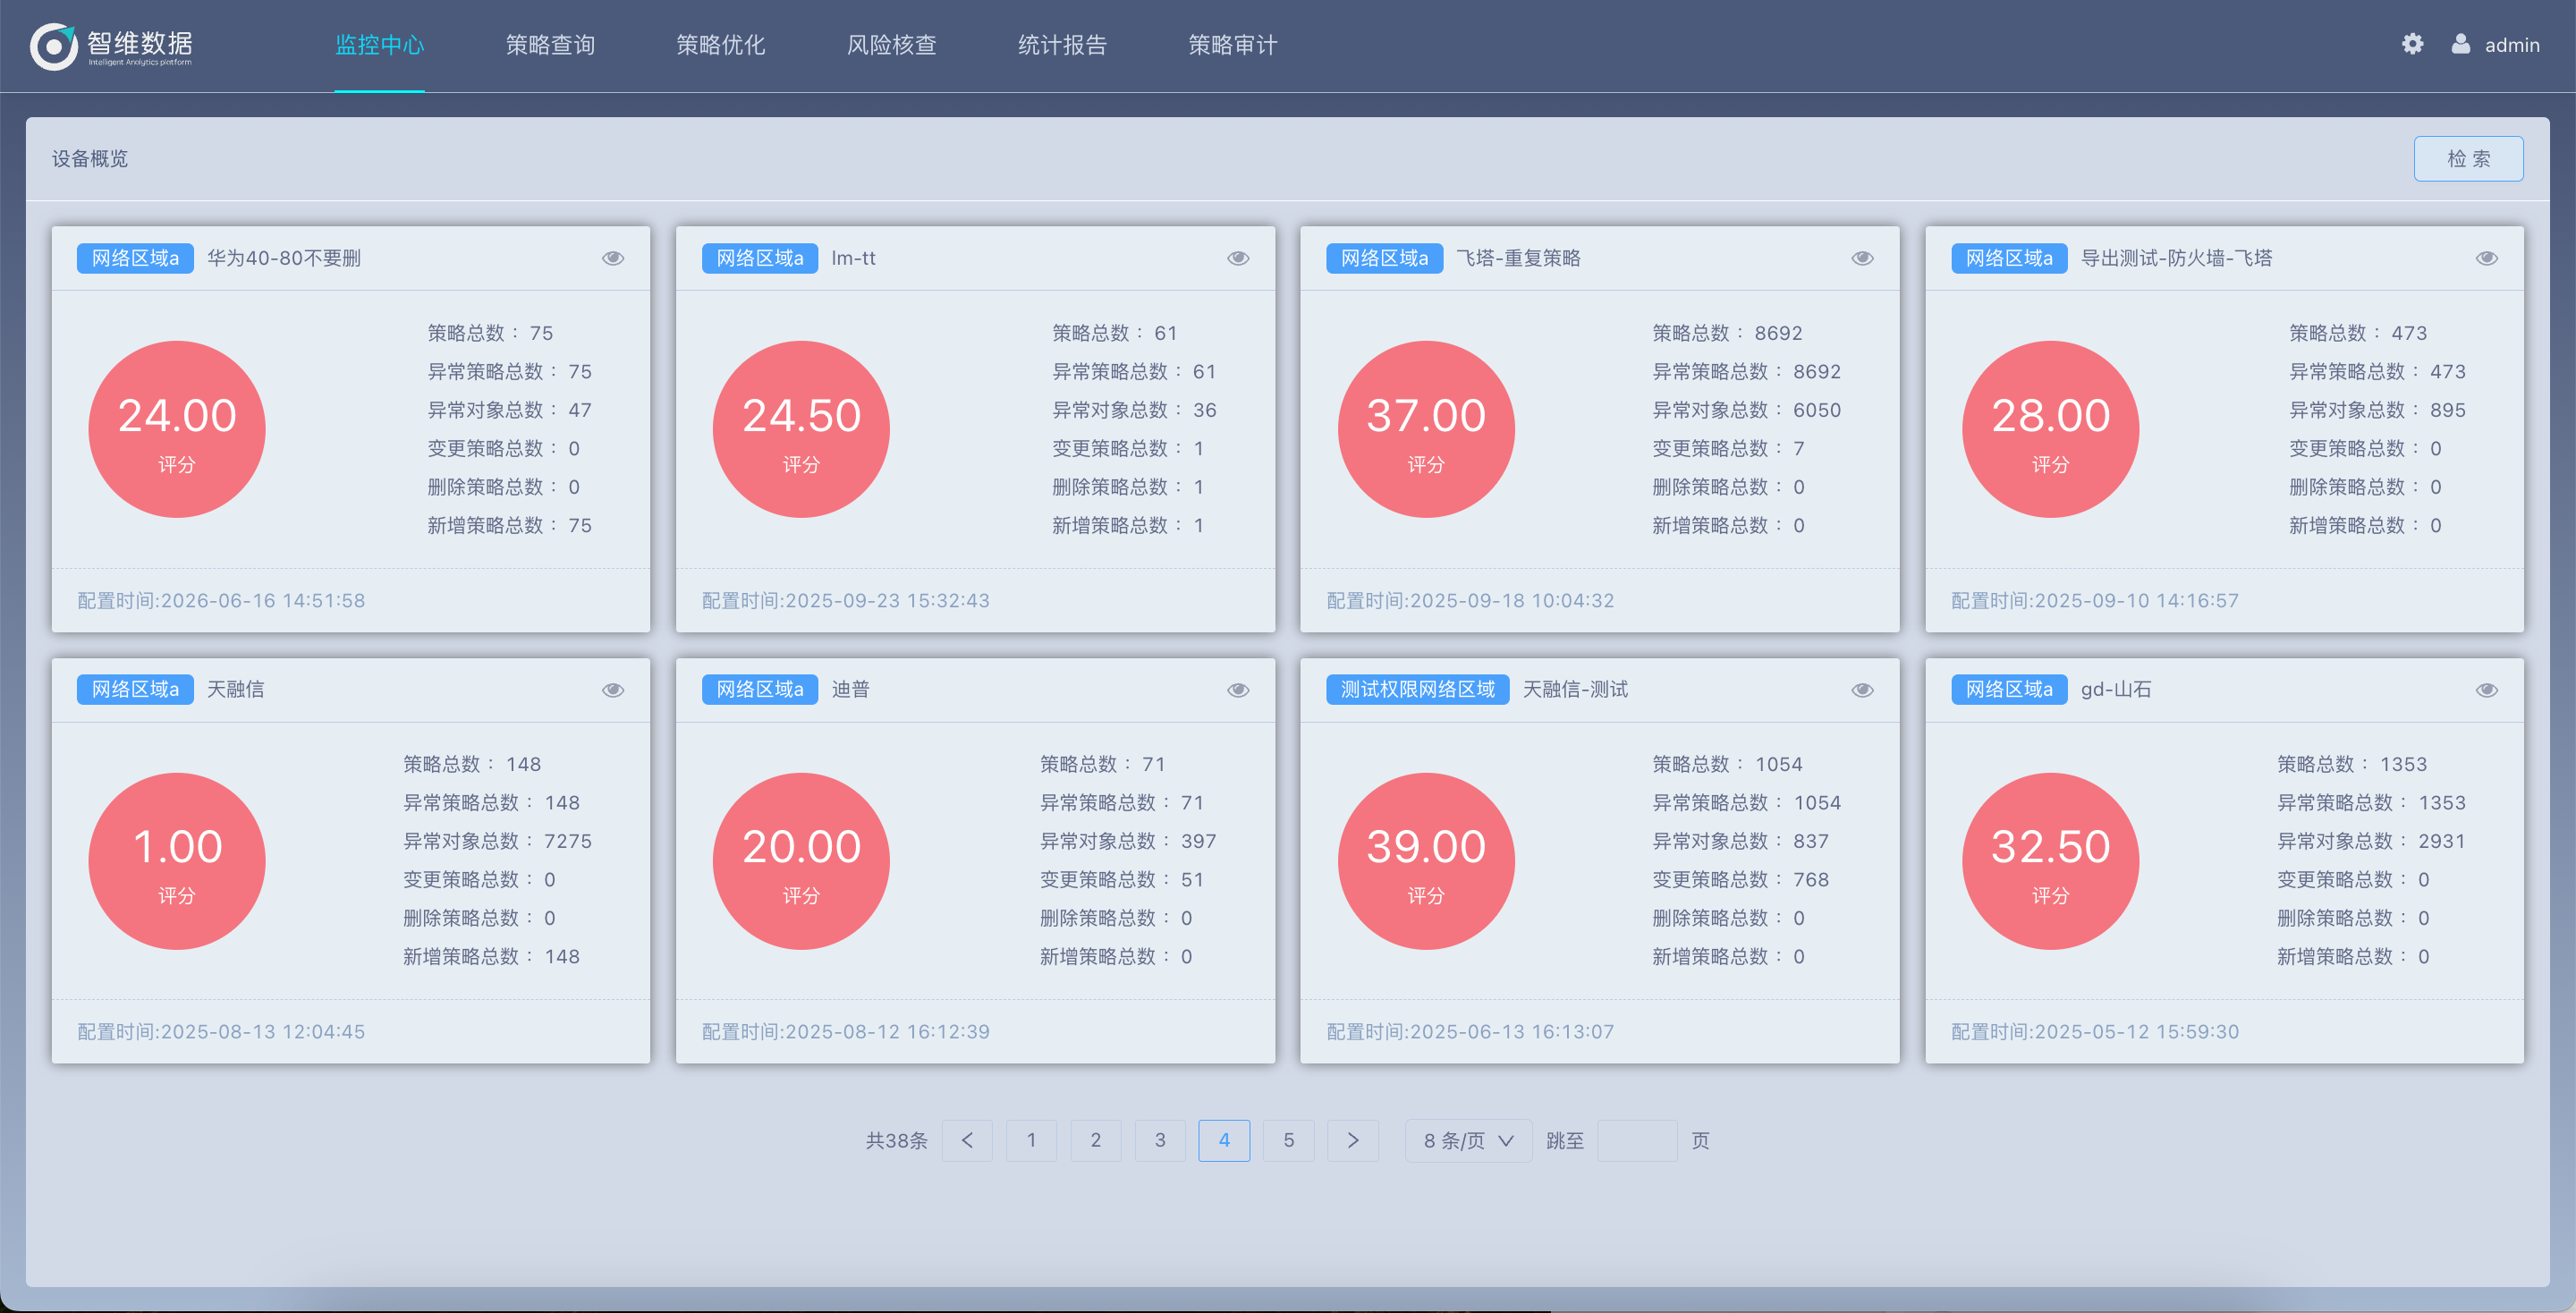
支持手工输入源、目的地址,或从业务系统选择对象,自动梳理访问经过的防火墙与命中策略,直观标记已开通、未开通及需要核查的链路节点。
结合问题类型、访问对象和目标设备语法,生成可交付用户复核的策略文本,减少从分析结论到配置建议之间的人工整理。
先看清访问经过哪里、策略是否开通,再推进策略精细化、故障定位与业务变更。
运维人员可手工输入源、目的地址,也可从业务系统选择访问对象。平台沿实际访问方向梳理经过的防火墙、区域和命中策略,让已开通、未开通及待核查节点一目了然。
现场问题宽泛地址段、任意端口与历史规则长期累积,缺少真实命中依据,难以判断该收紧哪些范围。
解决方式关联防火墙配置与镜像流量,提取实际命中的源目地址、端口、协议和访问方向,为规则收敛与清理提供依据。
现场问题核心业务访问异常时,网络流量、策略阻断和设备状态相互交织,故障边界难以快速确认。
解决方式对比故障前后及防火墙两侧的包量、会话、拒绝流量和历史趋势,辅助缩小排查范围。
现场问题跨生产区、发布区、管理区和测试区的访问规则分散,异常访问与过期规则不易集中发现。
解决方式按安全区域建立访问矩阵,识别异常跨区策略,并按无时间限制、已过期和有效期内形成复核清单。
现场问题业务迁移、开通失败或下线时,难以快速确认沿途策略状态以及现有规则是否仍承载其他业务。
解决方式从业务地址或资产信息反查防火墙、策略和实际流量,核对策略开通、对象定义与业务承载关系。
现场问题主备切换、型号替换或策略变更前后依赖人工逐条核对,配置缺失与顺序变化容易遗漏。
解决方式自动对比两份配置中的策略缺失、内容差异和顺序差异,并导出待确认项辅助复核。
现场问题多中心存量策略规模持续增长,重复、冲突、停用、未命中和无业务规则混杂,治理难以持续。
解决方式统一识别问题规则,按“快速清理—宽泛收敛—周期复核”分阶段推进,形成持续治理机制。
产品咨询